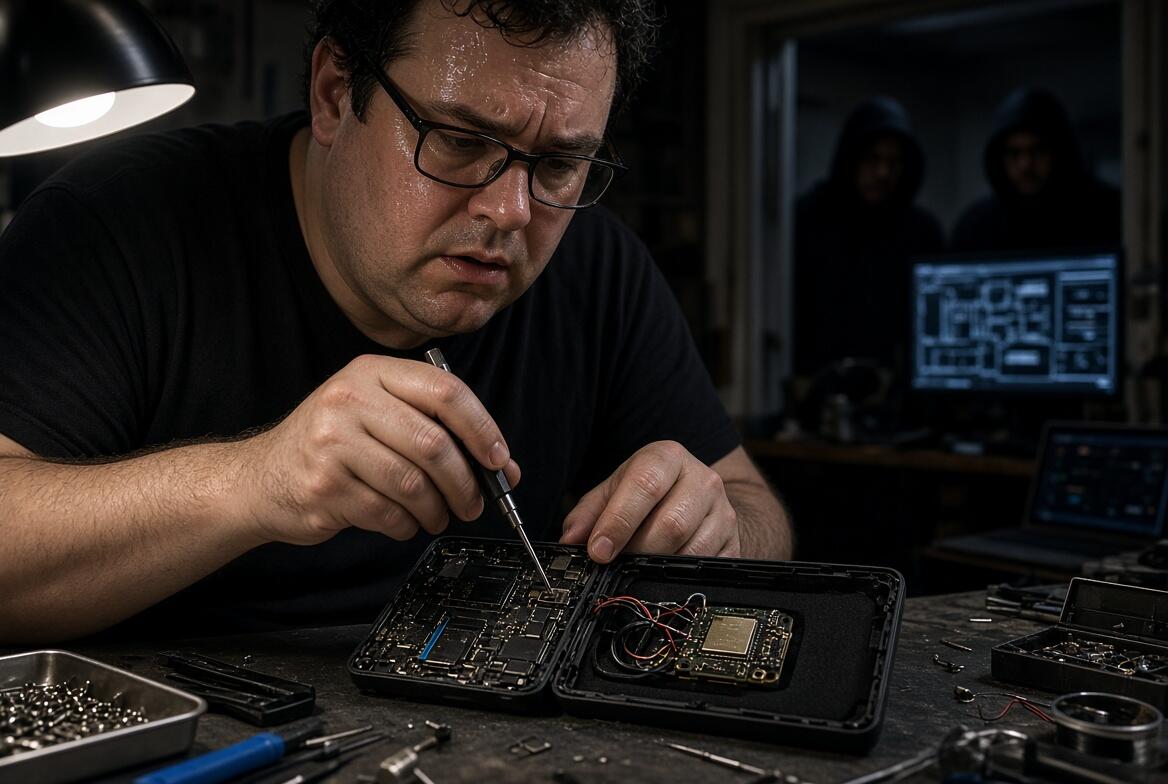
Nei primi giorni di ottobre 2026, Ledger ha confermato la presenza di un implant hardware non autorizzato in almeno un dispositivo collegato a un’ondata di furti stimata tra gli 86 e i 93 milioni di dollari (alcune stime superano i 90-94 milioni). I casi noti riguardano portafogli acquistati tramite il rivenditore autorizzato del Sud-Est asiatico CryptoBilis (operativo in Malesia, Indonesia e Filippine). L’azienda francese ha sottolineato che i propri sistemi interni, la firmware e i canali di vendita diretta non risultano compromessi, ma ha chiesto al rivenditore di sospendere le vendite e ha invitato gli acquirenti recenti a non inizializzare i dispositivi o a spostare i fondi su un nuovo seed.
Gli implant, nascosti nella zona di imbottitura dietro lo schermo OLED, intercettano i segnali del display (in particolare i test pad come OLED MOSI, clock e CS) durante la visualizzazione della seed phrase e li trasmettono via modulo LTE/eSIM.
Mark Karpelès (@MagicalTux), ex CEO di Mt. Gox, ha documentato in dettaglio questi dispositivi: ha ricevuto e analizzato un Ledger Nano X proveniente dalla Malesia con packaging apparentemente intatto, ha pubblicato foto, spiegazioni tecniche e un video su come riconoscerli, e ha descritto l’evoluzione da implant artigianali a schede di produzione di massa progettate per mimetizzarsi. Il suo lavoro di reverse engineering e divulgazione lo ha rapidamente posizionato come una delle voci più tecniche e concrete sull’incidente, proprio perché ha vissuto in prima persona il ruolo di “vittima” possessore di hardware wallet.
Il precedente Mt. Gox
La traiettoria di Karpelès è nota. Nel 2011 acquisì Mt. Gox, che divenne il principale exchange di bitcoin al mondo. Nel febbraio 2014 le attività furono sospese dopo la scomparsa di centinaia di migliaia di bitcoin (circa 850.000 in totale, in gran parte attribuibili a un hack successivo identificato in indagini USA).
L’exchange andò in bancarotta.
Arrestato in Giappone nell’agosto 2015, Karpelès trascorse più di undici mesi in detenzione. Nel marzo 2019 il tribunale distrettuale di Tokyo lo assolse dalle accuse di appropriazione indebita e violazione di fiducia, ma lo condannò per falsificazione di dati elettronici (aveva gonfiato i bilanci di circa 33,5 milioni di dollari).
La pena di due anni e mezzo di reclusione fu sospesa per quattro anni: non scontò ulteriori anni di carcere.
Dopo il processo si è dedicato ad attività tecniche e imprenditoriali: CTO di London Trust Media (dietro Private Internet Access e Freenode), progetti legati alla valutazione e alla sicurezza nel settore crypto, e più recentemente iniziative come EllipX.
La recente esperienza di possessore di un dispositivo Ledger manipolato ha trasformato il suo background di “vittima storica” di un grande fallimento in competenza pratica su attacchi alla supply chain fisica degli hardware wallet.
La divisione nella comunità Bitcoin
L’episodio di Ledger riaccende un dibattito mai risolto. Una parte della comunità considera gli hardware wallet inutili o addirittura dannosi: introducono un punto di fiducia nel produttore e nella catena di distribuzione, creano un target fisico e logistico, e non eliminano del tutto i rischi umani o di implementazione. Altri li vedono come il miglior compromesso pratico tra usabilità e sicurezza per la maggior parte degli utenti, purché acquistati da fonti ufficiali, verificati e usati con passphrase e buone pratiche.
I rischi concreti non mancano.
Il caso più eclatante è quello di luglio-agosto 2026: un bug di entropia presente da anni nel firmware Coldcard (dal 2021 circa) ha ridotto drasticamente la casualità delle seed generate su alcuni modelli, permettendo attacchi di brute-force offline che hanno sottratto oltre 1.800 BTC (stimati intorno ai 116 milioni di dollari al momento) da migliaia di indirizzi. Aggiornare il firmware non risolve le seed già generate: è necessario migrare i fondi.
A questi si aggiungono i ripetuti data breach che hanno colpito gli archivi clienti e la logistica di produttori come Ledger (violazioni nel 2020 e successive, con esposizione di indirizzi e contatti usati per phishing e spedizioni di dispositivi contraffatti) e Trezor (breach 2026 presso il partner di spedizione ShipMonk, che ha esposto dati di decine di migliaia di clienti, poi esteso a circa 81.000 utenti con nomi, indirizzi e contatti). La catena di distribuzione rimane un anello debole: un rivenditore compromesso o un intermediario logistico può introdurre implant o dati sfruttabili per attacchi mirati, indipendentemente dalla robustezza del secure element.
L’esperienza di Mark Karpelès — da responsabile di uno dei più grandi fallimenti della storia del bitcoin a analista tecnico di implant hardware — illustra bene la complessità del problema.
La self-custody non è una soluzione magica: richiede attenzione continua alla supply chain, alla generazione delle chiavi e alla minimizzazione della fiducia in terzi. L’incidente Ledger del 2026 non chiude il dibattito; lo rende più concreto e urgente.